Ciberseguridad
Un dispositivo del tamaño de la palma de la mano puede hackear un Boeing 737 en solo un minuto
Investigadores estadounidenses han demostrado que un dispositivo especialmente diseñado puede interferir en las comunicaciones de sistemas críticos de un Boeing 737 tras un breve acceso físico al avión
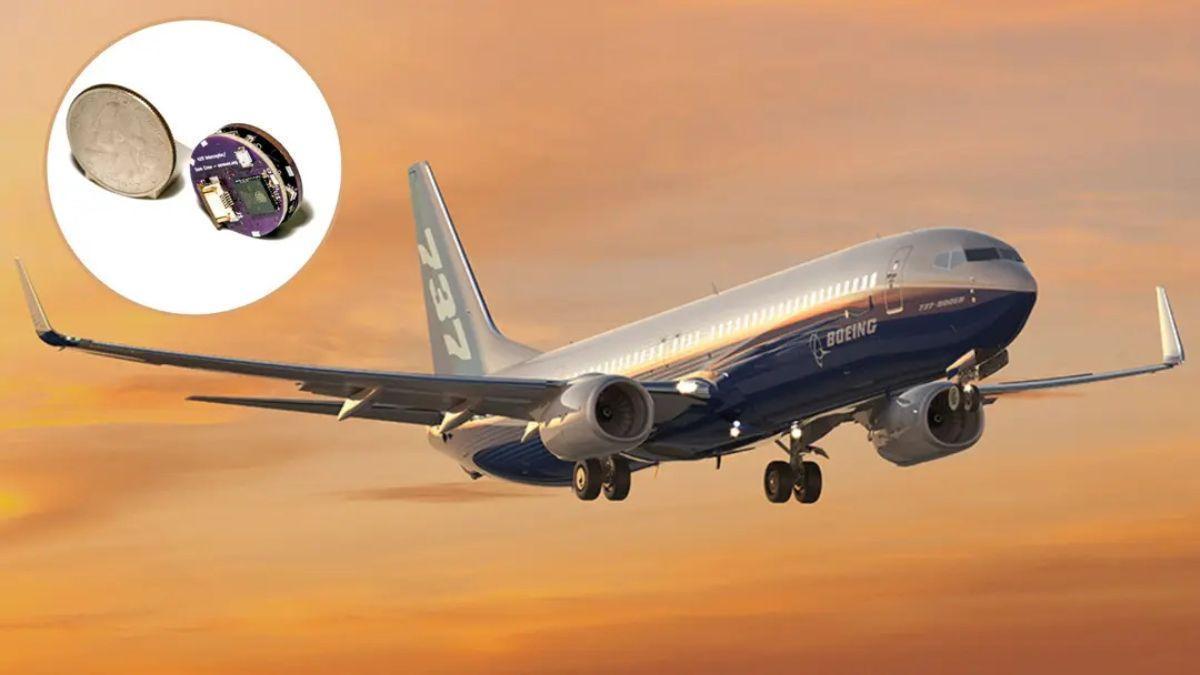
Un Boeing 737 y el dispositivo utilizado para hackear el avión. / Crédito: Boeing/UC San Diego.
 Añádenos en Google
 Por qué confiar en El Periódico
Un dispositivo electrónico que cabe en la palma de una mano puede interferir en los sistemas de un Boeing 737 en aproximadamente un minuto. Investigadores de la Universidad de California en San Diego, en Estados Unidos, han demostrado en laboratorio que, con acceso físico al avión, es posible manipular las comunicaciones entre equipos críticos y alterar determinados datos utilizados durante el vuelo.
En concreto, comprobaron que un pequeño dispositivo electrónico diseñado específicamente para la ocasión puede hacerse con el control de las comunicaciones entre dos sistemas críticos de un Boeing 737, tras disponer de acceso físico al avión durante aproximadamente 60 segundos.
El hallazgo, presentado en la conferencia USENIX Security 2026 y detallado en un estudio, pone el foco en una vía de ataque poco habitual en la ciberseguridad aeronáutica: entrar físicamente en el avión durante un período muy breve.
Interferencia entre sistemas
La investigación supone que un atacante consigue acceder durante un corto espacio de tiempo a una zona de equipos electrónicos situada bajo el morro del Boeing 737 y coloca allí un dispositivo programable. Los científicos estiman que la intervención podría realizarse en alrededor de un minuto, de acuerdo a una nota de prensa.
La clave está en una arquitectura de comunicaciones aeronáutica que lleva décadas en servicio. El estudio se centra en ARINC 429, un sistema utilizado para intercambiar datos entre distintos equipos del avión. En el 737 analizado, esos enlaces conectan el ordenador de gestión de vuelo, responsable de calcular la ruta y otros parámetros esenciales, con la unidad de control y visualización que utilizan los pilotos.
Según los investigadores, este sistema fue concebido en una época en la que la seguridad informática no era una prioridad y carece de mecanismos modernos de autenticación de mensajes.
Video: investigadores utilizan un dispositivo físico para hacerse cargo de la electrónica de un Boeing 737. Crédito: JacobsSchoolNews / YouTube.
Control de aspectos y características vitales
El dispositivo desarrollado actúa como una especie de intermediario entre ambos sistemas. En las pruebas realizadas, podía manipular las señales eléctricas del enlace para introducir información alterada y, al mismo tiempo, ocultar determinados cambios al sistema de visualización de la cabina. El equipo se sitúa lógicamente entre los sistemas legítimos y puede interferir en la información que intercambian.
Las demostraciones realizadas en un banco de pruebas construido con componentes reales de Boeing 737 fueron claras y contundentes. El equipo consiguió modificar la información relacionada con la ruta de vuelo y alterar determinados datos utilizados por el ordenador de gestión de vuelo.
También mostró que podían modificarse parámetros relacionados con el peso, el equilibrio y la temperatura exterior, variables que intervienen en los cálculos de rendimiento durante el despegue. En las pruebas, además, determinados cambios podían quedar ocultos para los pilotos.
Boeing dice estar protegido
Esto no significa que cualquier persona pueda llegar a un aeropuerto, conectar un dispositivo y secuestrar un Boeing 737. La propia investigación subraya que el ataque requiere un trabajo previo considerable de ingeniería, conocimiento de la arquitectura del avión y acceso físico al lugar adecuado.
Tampoco se ha demostrado que un atacante real haya utilizado esta técnica contra un avión en servicio. Los autores presentan el trabajo como una prueba de concepto destinada a poner de manifiesto una categoría de riesgo que hasta ahora había recibido menos atención.
Boeing fue informada de la vulnerabilidad en 2020 y colaboró con los investigadores, que posteriormente pudieron probar el hardware en instalaciones de la compañía. Según la información difundida por StudyFinds, Boeing sostiene que las distintas capas de protección del avión y de su entorno operativo limitan considerablemente la viabilidad y el riesgo de un ataque real.
Referencia
Design and Implementation of a Physical Implant Attack on the Boeing 737. Sam Crow et al. USENIX Security '26 (2026).
Nuevas amenazas
Sin embargo, los investigadores quieren llamar la atención sobre una cuestión creciente en la aviación: un sistema puede estar aislado de muchas amenazas digitales externas y, aun así, mantener puntos débiles vinculados al acceso físico y a equipos diseñados hace décadas.
El estudio plantea que proteger las aeronaves del futuro no consistirá únicamente en blindarlas frente a conexiones inalámbricas o ataques remotos, sino también en revisar puertos de mantenimiento, redes internas y sistemas heredados que nunca fueron concebidos para resistir a un atacante contemporáneo.
Fuente: Levante - EMV
- Una asociación venezolana inicia una campaña para conseguir 5.000 euros para acusar a Zapatero en el caso Plus Ultra: 'Es responsable directo
- Albiol expropia el monasterio de Sant Jeroni de la Murtra para convertirlo en un museo sobre el descubrimiento de América
- Llarena aplicará la amnistía a Puigdemont en cuanto el TC establezca su doctrina sobre la malversación
- La agresiva entrevista de Cristina Pardo a Óscar Puente en Antena 3, en la que no paró de interrumpirle, le genera varapalos y elogios: 'Quiere ser Silvia Intxaurrondo
- La camarera de 'First dates' consigue una cita y le roba un soltero a una participante: 'Me han temblado las piernas
- Muere Cristóbal Colón, fundador de La Fageda
- Italia deja en suspenso la cumbre del MED5 con España tras la crisis migratoria por Ceuta
- Aliança Catalana agita la víspera de la Diada y agranda la división entre los partidos independentistas