Ciberseguridad
Una tarjeta SIM hackeada puede tomar el control de móviles y cargadores de coches eléctricos
Un estudio de seguridad demuestra que una SIM maliciosa puede enviar comandos al dispositivo y explotar vulnerabilidades en smartphones, cargadores eléctricos y otros equipos conectados

Una tarjeta SIM también puede ser un arma para hackear dispositivos conectados. / Crédito: Pixabay/CC0 Public Domain.
 Añádenos en Google
 Por qué confiar en El Periódico
Los módulos de identidad del suscriptor (SIM), elementos masivos utilizados para conectar dispositivos a una red móvil, pueden plantear graves riesgos de seguridad: una tarjeta SIM modificada por ciberdelincuentes podría permitir a los atacantes recopilar información sobre un dispositivo, interferir con su conectividad y servir como punto de entrada para futuros ciberataques.
Investigadores de la Universidad de Birmingham, en el Reino Unido, y la firma Fuzzware han demostrado que una SIM maliciosa o hackeada puede convertirse en una puerta de entrada para atacar directamente al dispositivo al que está conectada, desde un teléfono inteligente hasta un cargador de vehículos eléctricos, un router o equipos industriales que trabajan con sistemas de Internet de las Cosas (IoT). El hallazgo revela un vector de ataque poco contemplado hasta ahora en los modelos de seguridad.
La mitad de los móviles analizados quedaron expuestos
El trabajo, presentado en la conferencia USENIX WOOT 2026, analiza una característica conocida como Proactive SIM. Esta función permite a la tarjeta enviar determinados comandos al dispositivo móvil y, en particular, solicitar la ejecución de instrucciones AT, un conjunto de comandos utilizado desde hace décadas para controlar y configurar módems. El problema aparece cuando se parte de una premisa equivocada: que la SIM es siempre un componente de confianza.
Para estudiar sus posibilidades, los investigadores desarrollaron CATana, una herramienta destinada a explorar esta interfaz entre la SIM y el módem. El equipo probó 26 dispositivos reales: 18 smartphones y ocho módulos con conectividad móvil utilizados en distintos ámbitos, entre ellos cargadores de vehículos eléctricos, sistemas de automoción y equipamiento industrial. En nueve de los dispositivos analizados estaba expuesta la denominada interfaz SIM AT, lo cual permitió identificar cuatro vulnerabilidades.
Un riesgo importante para los dispositivos IoT
Según publica Tech Xplore, las consecuencias potenciales van mucho más allá de una simple pérdida de conectividad. Entre los ataques demostrados figuran la ejecución de comandos, la lectura arbitraria de archivos, la degradación de la conexión desde redes 4G a la antigua 2G y ataques de denegación de servicio, capaces de inutilizar el dispositivo.
El estudio también recoge otros escenarios, como la reactivación de interfaces de depuración cerradas, la extracción de información sensible, el envío de mensajes o la realización de llamadas y el apagado completo del equipo.
El alcance resulta especialmente preocupante en el universo del Internet de las Cosas (IoT). Muchos dispositivos conectados mediante redes móviles están diseñados con pocas interfaces expuestas al exterior, precisamente para reducir su superficie de ataque.
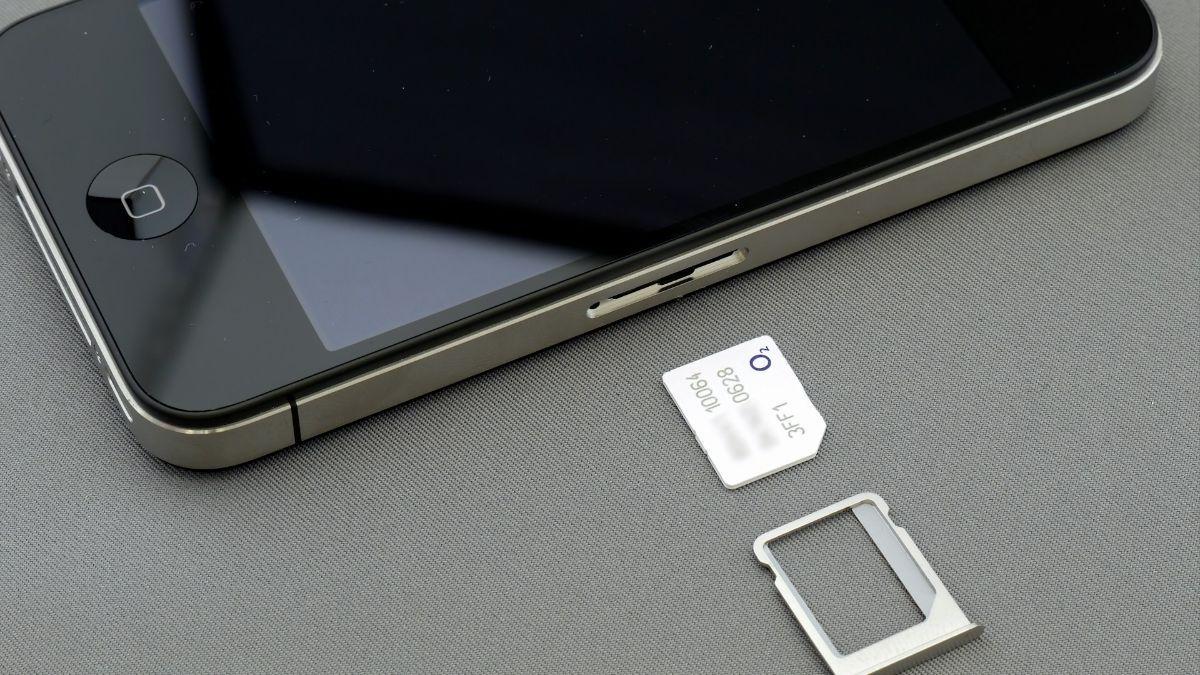
Un nuevo estudio alerta del riesgo de una interfaz poco conocida que permite a las SIM enviar comandos directamente al hardware de comunicaciones. / Crédito: Brett Jordan en Unsplash.
Las eSIM también pueden verse afectadas
Sin embargo, la presencia de una interfaz que acepta órdenes procedentes de la SIM puede introducir una vía inesperada para comprometer posteriormente el resto del sistema. En un cargador de coche eléctrico, por ejemplo, una vulnerabilidad en el módulo móvil podría convertirse en el punto de partida para ataques contra funciones más amplias del equipo y del vehículo.
Además, una SIM hackeada podría llegar a un dispositivo por distintas vías: explotando vulnerabilidades en el software de la propia SIM, sustituyendo físicamente la tarjeta, comprometiendo los mecanismos de gestión remota de un operador o introduciendo modificaciones durante la fabricación o distribución. Las eSIM (tarjetas SIM virtuales) tampoco quedan fuera de este planteamiento.
El riesgo tampoco se limita a los comandos AT. El equipo de investigación señala que las capacidades proactivas de las SIM incluyen funciones heredadas de una época en la que se asumía que estas tarjetas no podían ser un problema de seguridad.
Hasta abrir una página web sin que el usuario lo sepa
En una demostración clave, los investigadores comprobaron que, en determinados móviles Android de reciente fabricación, una SIM maliciosa podía provocar que el teléfono inteligente abriese una página web controlada por el atacante sin intervención del usuario, incluso mientras el dispositivo estaba bloqueado.
Este trabajo amplía investigaciones anteriores del mismo equipo sobre la posibilidad de utilizar SIM maliciosas como plataforma de ataque. En 2024, los investigadores ya habían demostrado que una SIM hackeada podía provocar fallos graves en el módem de smartphones y que esta amenaza debía incorporarse a los modelos de seguridad de las redes móviles.
Vale destacar que los investigadores informaron a la GSMA y a fabricantes afectados: algunos proveedores ya han publicado actualizaciones de software y configuraciones reforzadas para mitigar los problemas descubiertos.
Fuente: Levante - EMV
- Un error garrafal de la acusación retrasa el auto de juicio oral de la esposa de Sánchez y obliga al juez Peinado a buscar un apaño para salvar sus dos años y cinco meses de instrucción
- Audiencias TV ayer: 'Rueda la letra' cae a mínimo antes de su salto al fin de semana y la visita de Isa Pantoja a 'De viernes' es segunda opción de la noche
- Marc (25 años), tras 70 días viviendo en una tienda de campaña en el bosque: 'Cuando vives en un entorno natural ni siquiera te das cuenta pero empiezas a encontrarte mucho mejor
- La caída del consumo de alcohol golpea a restaurantes y locales de ocio de Barcelona e impulsa cambios
- Tres generaciones entre Extremadura y Catalunya: 'Mis hijos se sienten catalanes, pero también un poco extremeños
- Bernat (40 años) vive solo en una cabaña reciclada en medio del bosque: 'Yo ya no soy consciente del paso del tiempo. Puede hacer casi un año que no voy al supermercado, ni a la gasolinera...
- Sánchez tensiona al PSOE entre la gestión de la crisis en Ceuta y las dudas sobre si adelantar las generales a las municipales
- El nombre de niña que se multiplica en Catalunya: su significado en catalán es muy diferente al que tiene en castellano