Seguridad digital
Blindaje digital a prueba de ciberataques: así se protegerá el 'cerebro' de los nuevos trenes del metro de Barcelona
TMB impone requisitos de seguridad de última generación que convertirán los nuevos convoyes en fortalezas digitales frente a ataques externos
CONTEXTO | Alstom prepara una oferta económica para el gran contrato de 35 trenes del metro de Barcelona
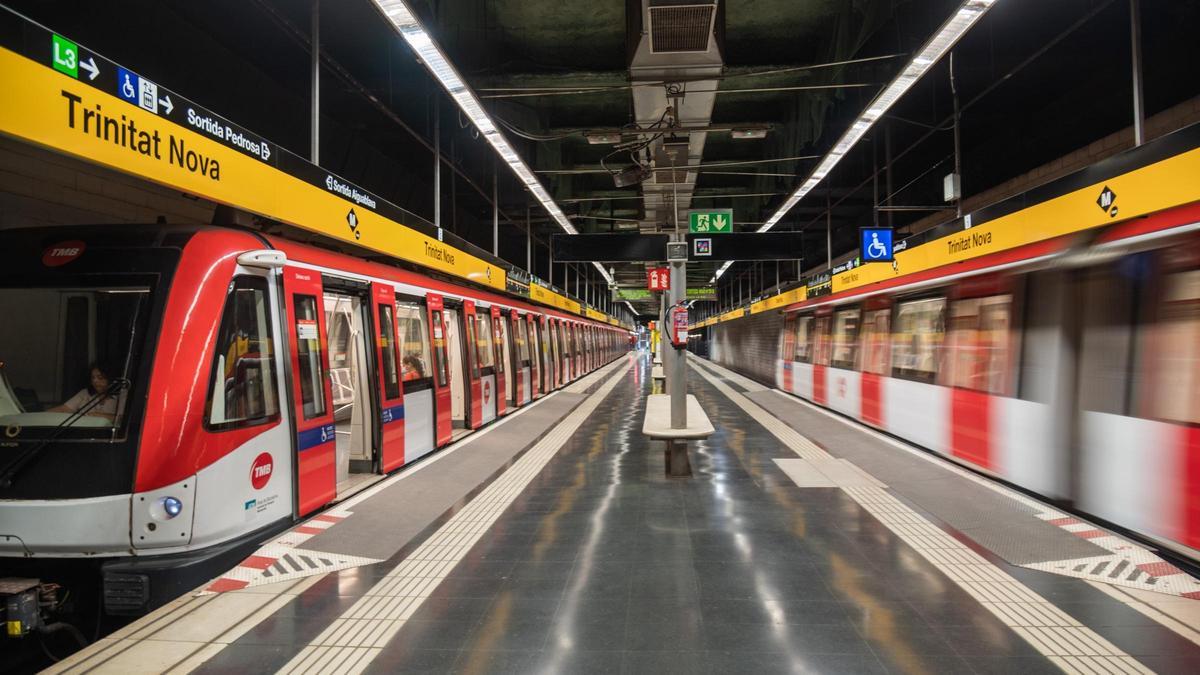
La estación L4 del metro de Barcelona, en una imagen de archivo / Transports Metropolitans de Barcelona
 Añádenos en Google

 Por qué confiar en El Periódico
Ni la industria ferroviaria se salva de la tendencia de aumento en el número de incidentes de ciberseguridad y la complejidad de estos. Sabiéndolo, Transports Metropolitans de Barcelona (TMB) ha incorporado ese 'extra' de seguridad en el pliego de condiciones para la adquisición de 35 nuevos trenes con un gran blindaje cibernético, adaptado a las normativas europeas más recientes como la Directiva NIS2 o la Cybersecurity Resilience Act (CRA) con el motivo de proteger los sistemas de control, tracción, freno y señal de circulación frente a ciberataques externos que podrían comprometer el servicio. La empresa Alstom, según ha avanzado EL PERIÓDICO, ya prepara una oferta económica para hacerse con esta adjudicación de 330 millones de euros.
Según explica TMB a este diario, cada vez que se compran nuevos vehículos se les exige el máximo nivel de ciberseguridad, que se va perfeccionando licitación tras licitación. En concreto los últimos convoyes encargados, que podrán llegar a funcionar de manera 100% automática sin personal a bordo con el sistema GoA4, contarán con la obligatoriedad de poder ser supervisados y controlados a distancia mediante canales de comunicación inalámbricos bidireccionales que den órdenes en remoto con una futura integración de hasta 27 funciones de telemandamiento crítico directos desde el Centro de Control de Metro.
Sin embargo, pese a estar preparados para ir de manera autónoma, los trenes en su etapa inicial operarán bajo el nivel de automatización GoA2, es decir, con la presencia de personal de conudcción en la cabina y únicamente con la aceleración, frenada y las paradas de precisión automatizadas. En los pliegos se especifica que los nuevos convoyes tendrán que tener un diseño que permita desmontar fácilmente los elementos exclusivos de cabina para la conversión final. Y, gracias a ese sistema híbrido, se podrá alargar la vida útil de los convoyes, ya que TMB prevé actualizar y adaptar la automatizacón en otras líneas como la L2.
Más automatización, más amenazas, más ciberseguridad
Ante la vulnerabilidad de la automatización a ciberataques, el pliego del megacontrato exige aplicar una regla basada en normativas industriales y la red con un nivel de criticidad superior tratará cualquier dato procedente de una zona de seguridad inferior como "potencialmente hostil". Así, aunque un atacante consiguiera vulnerar los sistemas de menor importancia como las pantallas de información, la seguridad interna le impediría totalmente el acceso hacia los mandos del tren.
Además, todas las comunicaciones tren-tierra se protegerán con los protocolos avanzados de seguridad, prohibiendo los ya considerados obsoletos o inseguros, además de un cifrado concreto para datos sensibles, credenciales y secretos.
En caso de fallo total o parcial del sistema, se implementará un "modo socorro" que aísle de manera automática la red informática afectada, un modo que prevalecerá por encima de cualquier bloqueo electrónico, garantizando que el tren se pueda mover en conducción manual hasta los talleres si fuera necesario. Y los sistemas informáticos incorporarán software antimalware corporativo o mencanismos de control de lista blanca de activos, y los equipos registrarán qué dispositivos o usuarios acceden a la red, cuándo y desde dónde lo hacen.
Víctima de ciberdelitos
La operativa cuenta con varios expedientes abiertos de la Autoridad Catalana de Protección de Datos (APDCat) por, presuntamente, haber cometido varias infracciones graves al tener desprotegidos durante meses numerosos datos confidenciales. Una de ellas fue con el estreno de la tarjeta digital T-Mobilitat en 2021, cuando se produjo un grave agujero de seguridad que forzó la suspensión inmediata de su web; mientras que unos años más tarde, en 2025, una negligencia digital interna en la plataforma dejó al descubierto datos altamente sensibles de sus trabajadores durante meses.
Como TMB opera bajo la constante amenaza de ciberdelincuencia y ya ha sufrido caídas en su infraestructura, en los últimos años se han ido incorporando nuevos elementos de ciberseguridad, como el Centro de Operaciones de Seguridad, que cuenta con expertos y herramientas que monitorizan, detectan, analizan y responden a las amenazas cibernéticas en tiempo real para protoger los sistemas.
También retiró centenares de máquinas expendedoras de títulos de transporte por su "elevado grado de obsolencia" que suponía una serie de probelmáticas que afectaban a la seguridad y funcionalidad de las máquinas, con un elevado riesgo a ciberataques. Y, según informa la operativa, cada vez que se licitan nuevos trenes se pide el sistema "más avanzado" de ciberseguridad posible.
Suscríbete para seguir leyendo
- Barcelona se despide de la pizzería La Pava tras 65 años de historia
- Los Mossos desmantelan un punto de preparación y almacenaje de cocaína en Badalona y detienen a dos personas
- Ciutat Vella escala posiciones en el ránquing de los barrios más ricos de Barcelona
- Adiós al icónico restaurante La Pava tras 65 años de servicio en la autovía de Castelldefels
- Una vecina de Sant Boi muere al ser embestida por un toro en los 'correbous' de Ayna (Albacete)
- Una veintena de estudiantes gitanos empezarán este año una carrera universitaria en Catalunya
- Las líneas 1 y 3 del metro de Barcelona sufren incidencias y las rondas colapsan por las lluvias
- Los Mossos d'Esquadra recuperan 32 móviles robados en la Fiesta Mayor de Viladecans y detienen a tres personas